Zum Hauptinhalt
Frau an einem Arbeitsplatz mit Laptop und zwei Monitoren mit Audit-Übersichten.

Leistung · IT-Forensik

IT-Forensik und digitale Beweissicherung

Wurden Dateien kopiert, verändert oder gelöscht? Gab es einen unberechtigten Zugriff? AQON INTELLIGENCE sichert und untersucht digitale Spuren auf Computern, Servern und Datenträgern. Sie erhalten eine nachvollziehbare Auswertung zu Ihrer Fragestellung und den Grenzen der verfügbaren Daten.
Untersuchung anfragenKostenfreies Erstgespräch

Fragestellung klären. Umfang und Kosten vorab vereinbaren. Ergebnisse nachvollziehbar dokumentieren.

Kurz erklärt: IT-Forensik

Untersucht werden Dateisysteme, Systemprotokolle, Anwendungsdatenbanken und Kontenaktivitäten auf Rechnern, Servern und Datenträgern. Die forensische Datensicherung und Auswertung dient dazu, technisch zugängliche Daten zu einer belastbaren Zeitachse zusammenzuführen und eine klare Fragestellung zu beantworten. Grenzen bestehen bei überschriebenen Bereichen, begrenzt vorgehaltenen Protokollen und verschlüsselten Datenbeständen ohne Zugang. Auswertungen erfolgen an gesicherten Kopien in den zentralen Untersuchungsräumen in Krefeld oder bei technischer Eignung im Forensiklabor in Vaterstetten bei München; das Ergebnis wird als Gutachten dokumentiert.

Allgemeines Methodenbeispiel

Welche Spuren erklären einen digitalen Vorgang?

  1. Fragestellung, betroffene Systeme und relevanten Zeitraum festlegen.
  2. Verfügbare Dateien, Systemprotokolle und Anwendungsdaten auf gesicherten Arbeitskopien im Zusammenhang auswerten.
  3. Datenquelle, Sicherung, eingesetztes Verfahren, Befund und verbleibende Unsicherheit nachvollziehbar dokumentieren.

Aussagegrenze: Ein einzelner Zeitstempel oder ein Benutzerkonto ordnet einen Vorgang nicht automatisch einer bestimmten Person zu. Die Aussage hängt von den tatsächlich verfügbaren Spuren ab.

NIST SP 800-86 (2006): methodische Grundlage, keine Anleitung für aktuelle Geräteversionen

Fachliche Verantwortung: Armin Bender · Redaktioneller Stand:

Wann ist eine IT-forensische Untersuchung sinnvoll?

Eine Untersuchung kann sinnvoll sein, wenn Unternehmen oder Privatpersonen einen vermuteten unberechtigten Zugriff, eine mögliche Datenmitnahme oder eine strittige Dateiänderung klären möchten. Voraussetzung sind eine konkrete technische Frage, die Berechtigung zur Untersuchung und noch vorhandene, zugängliche Spuren.

Am Anfang steht die Frage, nicht das Werkzeug. Ob geklärt werden soll, wann eine Datei auf einen USB-Stick kopiert wurde, ob ein Konto von außen genutzt wurde oder wer eine Tabelle zuletzt verändert hat, bestimmt, welche Datenquellen überhaupt relevant sind. Erst danach wird festgelegt, welche Systeme gesichert werden.

Welche digitalen Spuren werden bei einer IT-Forensik untersucht?

Untersucht werden vor allem Dateisysteme mit ihren Zeitstempeln, System- und Ereignisprotokolle, Anwendungsdatenbanken, Benutzerkonten sowie Spuren externer Datenträger und Cloud-Ablagen. Welche dieser Quellen tatsächlich ausgewertet werden, richtet sich nach der Fragestellung und danach, was auf dem gesicherten System noch vorhanden ist.

Dateisysteme und Zeitstempel

Ausgewertet werden Dateisystemstrukturen einschließlich Zeitstempeln für Erstellung, Änderung und Zugriff. Weichen mehrere Zeitstempelsätze voneinander ab, wird das gesondert beschrieben und nicht vorschnell gedeutet.

System- und Ereignisprotokolle

Systemprotokolle dokumentieren An- und Abmeldungen, Dienste, Updates und Fehlerzustände. Sie zeigen, wann ein System genutzt wurde, werden von Systemen aber nur begrenzt vorgehalten.

Anwendungsdatenbanken

Programme speichern Verläufe, Einstellungen und Inhalte in eigenen Datenbanken. Hinzu kommen Spuren zur Programmausführung sowie Verknüpfungs- und Verlaufsdaten, aus denen sich Nutzungszeitpunkte und geöffnete Dateien ableiten lassen.

Benutzerkonten und Kontenaktivitäten

Betrachtet wird, welches Benutzerkonto angemeldet war und welche Aktivitäten in diesem Kontext stattfanden. Ein Konto belegt eine Anmeldung, jedoch keine bestimmte Person.

Externe Datenträger und USB-Spuren

Anschluss- und Nutzungsspuren externer Datenträger zeigen, wann welches Gerät mit einem System verbunden war. Ob dabei Daten kopiert wurden, ergibt sich erst aus dem Zusammenspiel mit weiteren Spuren.

Cloud- und Synchronisationsdaten

Synchronisationsdaten von Cloud-Ablagen sowie lokal zwischengespeicherte Inhalte werden einbezogen, soweit Berechtigung und Zugang bestehen. Dazu gehören auch E-Mail-Ablagen, Regelwerke und Kalendereinträge, soweit sie zur Fragestellung gehören.

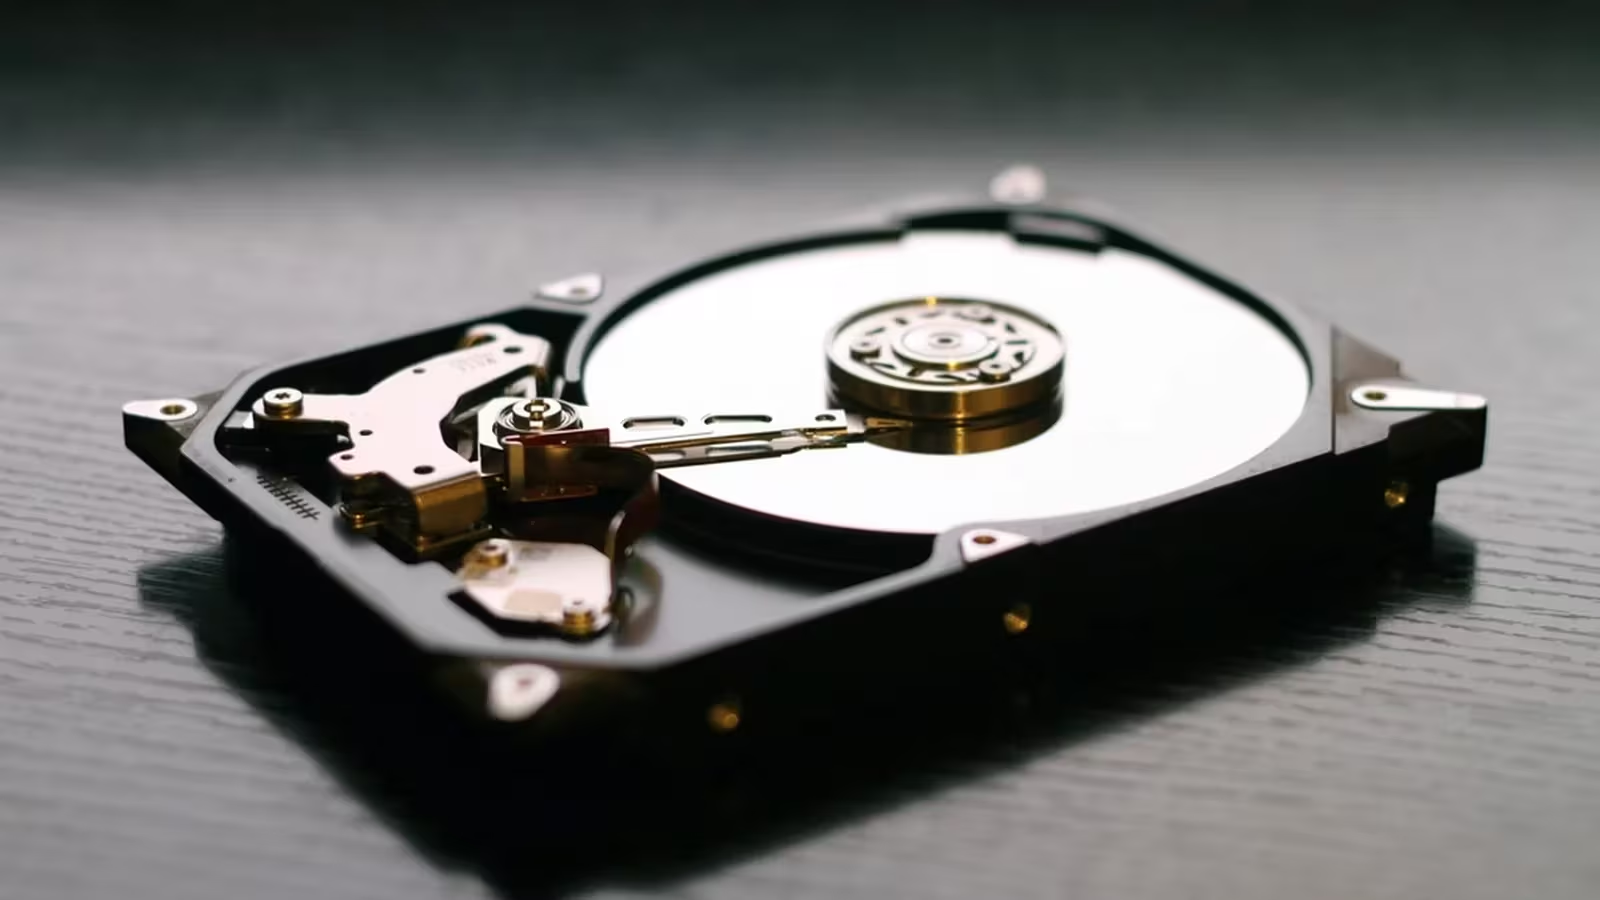
Geöffnete Festplatte mit Platine, Aktuator und Schreib-Lese-Kopf

Digitale Spuren sichern: forensische Beweissicherung

Gesichert wird in der Reihenfolge der Flüchtigkeit: zuerst der Zustand des laufenden Systems, danach der Datenträger schreibgeschützt. Über den gesicherten Bestand werden Prüfsummen gebildet, damit spätere Veränderungen erkennbar wären.

Sicherung des flüchtigen Ausgangszustands

Der Zustand eines laufenden Systems ist flüchtig. Arbeitsspeicher, offene Netzwerkverbindungen und angemeldete Sitzungen verschwinden mit dem Ausschalten. Wenn es die Situation zulässt, werden diese Informationen deshalb zuerst erfasst, bevor der Datenträger schreibgeschützt gesichert wird.

Schreibgeschützte Datenträgersicherung

Gearbeitet wird nach Möglichkeit nicht am Original, sondern an einer verifizierten Arbeitskopie. Die Sicherung erfolgt schreibgeschützt, damit der Ausgangsbestand unverändert bleibt.

Prüfsummen und Integritätsnachweis

Über den gesicherten Datenbestand werden Prüfsummen gebildet und später erneut geprüft; stimmen sie überein, ist belegt, dass sich genau dieser gesicherte Bestand seit der Sicherung nicht verändert hat. Eine Prüfsumme sagt nichts über den Zustand eines laufenden Systems vor der Sicherung und nichts über die rechtliche Verwertbarkeit aus.

Untersuchung zu Ihrer Fragestellung anfragen →

Wie werden digitale Einzelspuren zu einer Zeitachse zusammengeführt?

In der Auswertung werden Einzelfunde zu einer Zeitachse zusammengeführt. Ein Zeitstempel allein sagt wenig; tragfähig wird ein Befund erst, wenn ihn mehrere unabhängige Quellen stützen.

Das Gutachten trennt deutlich zwischen dem, was technisch festgestellt wurde, welche Auffälligkeiten sich zeigen, wie diese fachlich einzuordnen sind und welche Schlussfolgerungen nur unter bestimmten Annahmen tragen.

Abgleich mehrerer Datenquellen

Erst wenn Dateisystemspur, Protokolleintrag und Anwendungsartefakt zusammenpassen, entsteht ein tragfähiges Bild. Einzelne Funde werden deshalb systematisch gegeneinander geprüft.

Widersprüchliche Spuren bewerten

Widersprechen sich Quellen, wird das im Gutachten benannt und nicht geglättet. Fragen, die anhand der vorhandenen Daten offen bleiben, werden ausdrücklich als offen ausgewiesen.

IT-forensisches Gutachten beauftragen

Vor einer Beauftragung wird schriftlich festgehalten, welche Frage beantwortet werden soll und welche Datenquellen dafür untersucht werden. Diese Eingrenzung bestimmt Umfang und Ergebnis der Untersuchung.

Benötigte Ausgangsinformationen

  • Anlass und konkrete Fragestellung, etwa ein Vorfall, ein Zeitraum oder eine strittige Aktivität
  • Betroffene Geräte, Datenträger, Konten oder Systeme und deren aktueller Zustand
  • Berechtigung zur Untersuchung und vorhandene Zugangsdaten
  • Geplante Verwendung des Ergebnisses, zum Beispiel intern, anwaltlich oder in einem Verfahren

Schriftliche Eingrenzung

Fragestellung, zu sichernde Datenquellen, Untersuchungszeitraum, Übergabe und Form der Dokumentation werden vor Beginn schriftlich abgestimmt. Ergeben sich während der Auswertung neue Fragen, wird eine Erweiterung des Umfangs gesondert vereinbart.

Was Bericht oder Gutachten dokumentiert

Dokumentiert werden Fragestellung, untersuchte Datenquellen, Sicherung mit Prüfsummen, eingesetzte Werkzeuge und Methoden, die technischen Feststellungen, deren fachliche Einordnung sowie Einschränkungen und offen gebliebene Fragen.

Forensische Beweissicherung umfasst dabei mehr als das Kopieren von Dateien: Herkunft, Übergabe und Bearbeitung der Daten werden nachvollziehbar festgehalten. Hashwerte dienen der Prüfung, ob ein gesicherter Datenbestand unverändert geblieben ist; sie belegen weder die Wahrheit seines Inhalts noch eine garantierte gerichtliche Verwertbarkeit.

Beispielhafter Aufbau eines IT-forensischen Gutachtens

Die Gliederung richtet sich nach dem vereinbarten Auftrag. Ein Gutachten kann die folgenden Punkte enthalten; nicht jede Datenquelle liefert zu jedem Punkt einen Befund.

  • Ermittlungsfrage: Anlass, relevanter Zeitraum und die konkret zu beantwortende technische Frage
  • Datenquellen: untersuchte Geräte, Datenträger und berechtigt zugängliche Konten sowie Herkunft und Übergabe des Materials
  • Datensicherung: Vorgehen, eingesetzte Methoden und Hashwerte der gesicherten Bestände, soweit gebildet
  • Befunde: festgestellte Spuren, zeitliche Zusammenhänge und Abgleich mit weiteren Quellen
  • Einschränkungen: fehlende Protokolle, nicht zugängliche Daten und alternative Erklärungen
  • Ergebnis: fachliche Bewertung zur Ermittlungsfrage, getrennt von den technischen Feststellungen und mit ausdrücklich benannten offenen Fragen

Wovon der Aufwand abhängt

Der individuelle Aufwand richtet sich nach Anzahl und Art der Systeme, der Datenmenge, dem Zustand der Geräte, Verschlüsselung und Zugang, dem Umfang der Fragestellung sowie der gewünschten Form der Dokumentation. Auf dieser Grundlage wird ein individuelles Angebot erstellt.

Fragestellung für ein IT-forensisches Gutachten klären

Welche technischen Grenzen hat die IT-Forensik?

Eine IT-forensische Untersuchung kann nur zeigen, was technisch noch vorhanden und zugänglich ist. Vier Grenzen sind dabei am häufigsten maßgeblich.

Überschriebene Daten

Überschriebene Bereiche eines Datenträgers lassen sich nicht rekonstruieren.

Nicht mehr vorhandene Protokolle

Protokolle werden von Systemen nur begrenzt vorgehalten. Ältere Vorgänge können vollständig aus der Aufzeichnung gefallen sein.

Verschlüsselte Datenbestände

Verschlüsselte Datenbestände sind ohne Schlüssel, Kennwort oder Wiederherstellungsinformation nicht lesbar.

Zuordnung von Benutzerkonto und Person

Ein Benutzerkonto belegt eine Anmeldung, keine Person. Die Zuordnung zu einem Menschen erfordert weitere Anhaltspunkte.

Untersuchungsort

Für vertiefte gerätebezogene Analysen steht AQON INTELLIGENCE ein Forensiklabor in Vaterstetten bei München zur Verfügung. Dort können geeignete Computer und digitale Datenträger abhängig von der Fragestellung weitergehend untersucht und ausgewertet werden.

Umgang mit Daten

Die Verarbeitung erfolgt zweckgebunden nach den anwendbaren Datenschutzvorgaben und bleibt auf den vereinbarten Untersuchungsauftrag begrenzt. Datenträger und Geräte werden kontrolliert behandelt, Sicherungs- und Bearbeitungsschritte samt Werkzeugversionen dokumentiert. Nach Abschluss werden Kopien gelöscht oder entsprechend Auftrag und rechtlichen Vorgaben zurückgegeben.

Sie möchten den Untersuchungsumfang für Ihren Fall vorab klären? Schildern Sie uns kurz die Ausgangslage – wir melden uns zur fachlichen Einordnung.

Direkt zum Kontaktformular

Hintergrund

Methodik und weiterführende Fachbeiträge

Welche Verfahren geeignet sind, ergibt sich aus dem Untersuchungsgegenstand, dem vorliegenden Material und den technischen Voraussetzungen.

Wie eine Sicherung nachvollziehbar dokumentiert wird, erläutert Beweiskette und Dokumentation. Die Grundlagen und Grenzen einer Untersuchung erläutert Wissen: Verfahren und Aussagegrenzen.

Wie der Weg eines Befundes vom Eingang des Materials bis zur Bewertung festgehalten wird, beschreibt die Methodenseite zur dokumentierten Beweissicherung und Chain of Custody.

HÄUFIGE FRAGEN

Häufige Fragen zur IT-Forensik

Weiterführend

Untersuchungen, die häufig zusammengehören

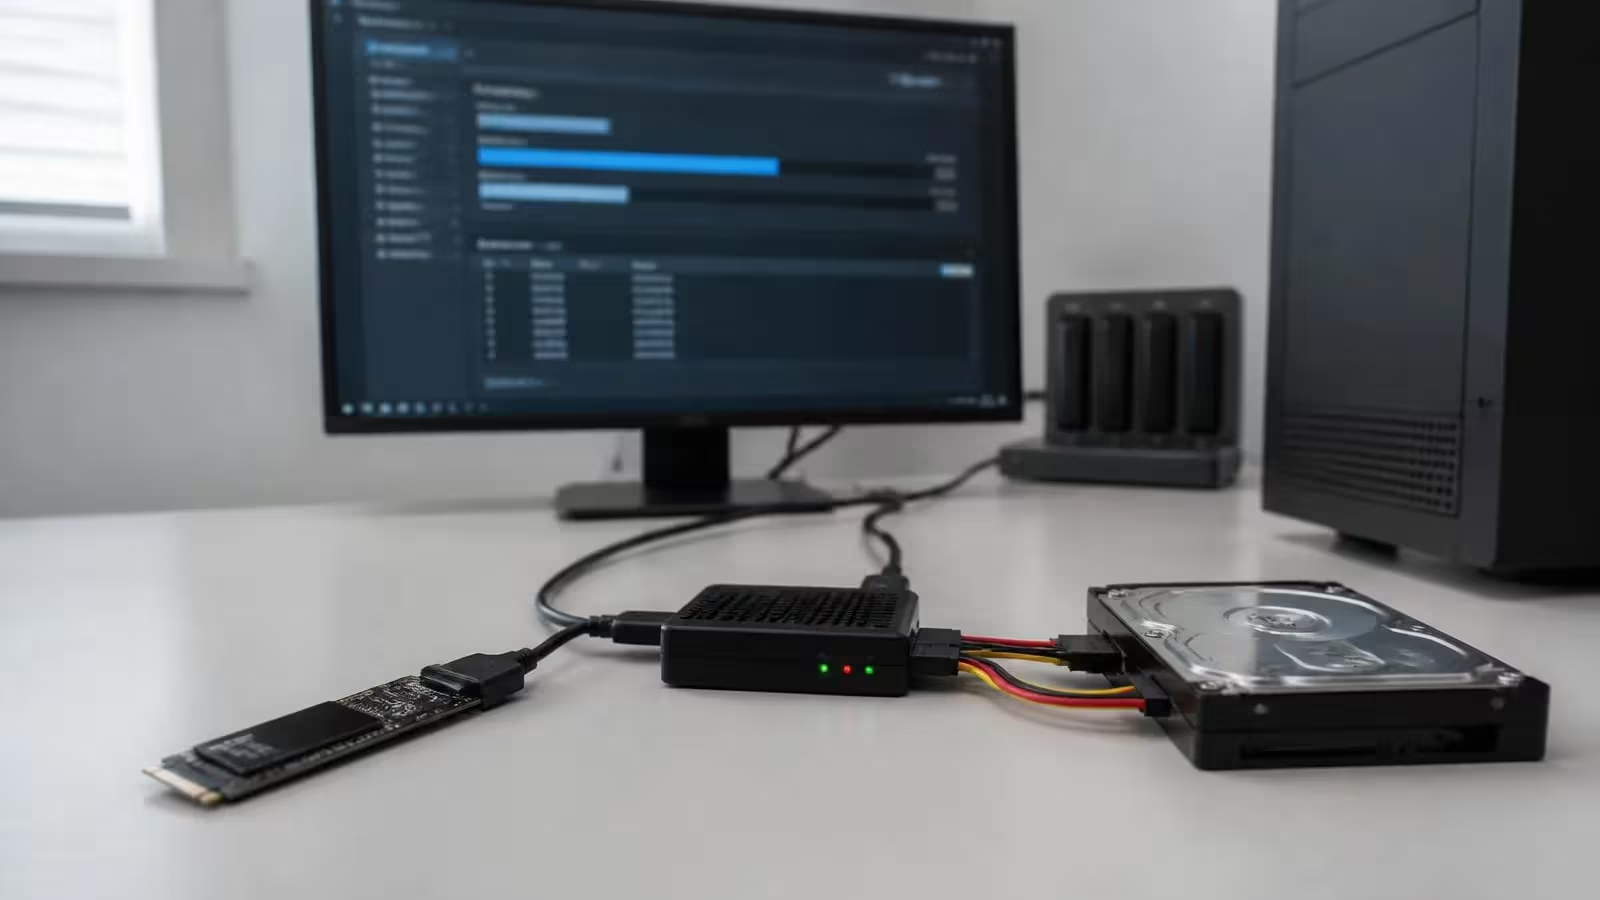
SSD und Festplatte über einen Schreibschutzadapter mit einem Arbeitsplatzrechner verbunden
Windows-ForensikNTFS, Registry, Ereignisprotokolle und AusführungsspurenZur Leistung
Person arbeitet an einem MacBook mit geöffnetem Code-Editor.
Mac-ForensikAPFS, FileVault, Apple Silicon und Unified LogsZur Leistung
Geöffnete Festplatte mit freiliegender Magnetscheibe und Schreib-Lese-Arm
DatenrettungGelöschte, beschädigte und nicht mehr lesbare DatenträgerZur Leistung
Smartphone und Notebook mit angeschlossenen USB-Kabeln.
Smartphone- und Tablet-ForensikiOS- und Android-Geräte, Backups und App-DatenbankenZur Leistung

Diese Leistung wird überregional erbracht. Unternehmenssitz und feste Untersuchungsräume befinden sich am Standort Krefeld; Anfragen aus weiteren Regionen ordnet die Übersicht der Einsatzorte ein. Für ein erstes Gespräch kann direkt ein Termin vereinbart werden. Für Köln, Nürnberg, Hamburg, Stuttgart, Frankfurt am Main und München gibt es Informationen zum Ablauf auf der jeweiligen Einsatzortseite.

Kontakt

Vertraulich Kontakt aufnehmen

Schildern Sie kurz Ihr Anliegen und die betroffenen Geräte oder Systeme. Im kostenfreien Erstgespräch klären wir die passende Untersuchung. Umfang und Vergütung werden vor der Beauftragung vereinbart.

Geräteübergabe
Ort und Übergabe stimmen wir mit Ihnen ab. Vaterstetten bei München kommt nach Abstimmung und technischer Eignung infrage; Lauschabwehr erfolgt in den betroffenen Räumen.
Umfang und Kosten
Fragestellung, Datenquellen und Vergütung werden vor der Beauftragung vereinbart. Zusätzlicher Aufwand wird vor der Fortsetzung abgestimmt.
Bericht oder Gutachten
Sie erhalten die vereinbarte Dokumentation mit Befunden, Bewertung und Grenzen. Fiktives Ergebnismuster ansehen.
Erreichbarkeit
Montag bis Freitag, 9 bis 19 Uhr

Mit * gekennzeichnete Felder sind Pflichtfelder.

Bei Kontakt per E-Mail ist die Telefonnummer optional. Für einen Rückruf geben Sie bitte Ihre Nummer mit Vorwahl an, etwa 030 12345678 oder +49 30 12345678.

Vorausgewählt: IT-Forensik

Die Angabe dient der regionalen Einordnung Ihrer Anfrage.

Bevorzugte Kontaktart

Bitte beschreiben Sie Ihr Anliegen zunächst ohne Passwörter, Zugangsdaten oder sensible Beweisinhalte. Die geeignete Übergabe von Geräten und Daten stimmen wir gesondert mit Ihnen ab.

Beschreiben Sie kurz das Gerät, Ihr Anliegen und den relevanten Zeitraum. Zugangsdaten stimmen wir gesondert mit Ihnen ab. Mindestens 20, maximal 4.000 Zeichen.